

OpenPGP в КриптоАРМ#
OpenPGP — второй стандарт подписи и шифрования, который поддерживает приложение. Он полностью независим от X.509: свои сертификаты, своё хранилище и свой способ понять, можно ли доверять чужому ключу.
В России для юридически значимого документооборота применяется X.509 с алгоритмами ГОСТ. OpenPGP выбирают, когда так принято у корреспондентов — например, при обмене файлами с зарубежными коллегами или внутри технических команд.
Содержание:
- Когда использовать OpenPGP
- Переключение на OpenPGP
- Раздел «Сертификаты»
- Сведения о сертификате
- Достоверность и доверие
- Подключи
- Постквантовые схемы
- Где хранятся ключи
- Смотрите также
Когда использовать OpenPGP#
| Задача | Что выбрать |
|---|---|
| Юридически значимый документооборот, обмен с госорганами | X.509 (ГОСТ) |
| Обмен файлами внутри команды или сообщества, где приняты ключи OpenPGP | OpenPGP |
| Долговременное шифрование с постквантовыми алгоритмами | OpenPGP |
Операции OpenPGP не требуют ни КриптоПро CSP, ни лицензии КриптоАРМ: провайдер встроен в приложение.
Переключение на OpenPGP#
- Откройте Настройки → Криптопровайдеры.
- В настройке «Стандарт операций по умолчанию» выберите OpenPGP.
После этого разделы «Сертификаты», «Подпись и шифрование» и «Проверка и расшифрование» переключатся на OpenPGP.
💡 Примечание: мастер «Подпись и защита PDF» работает только по стандарту X.509 — встроенной подписи PDF в OpenPGP не существует.
Раздел «Сертификаты»#
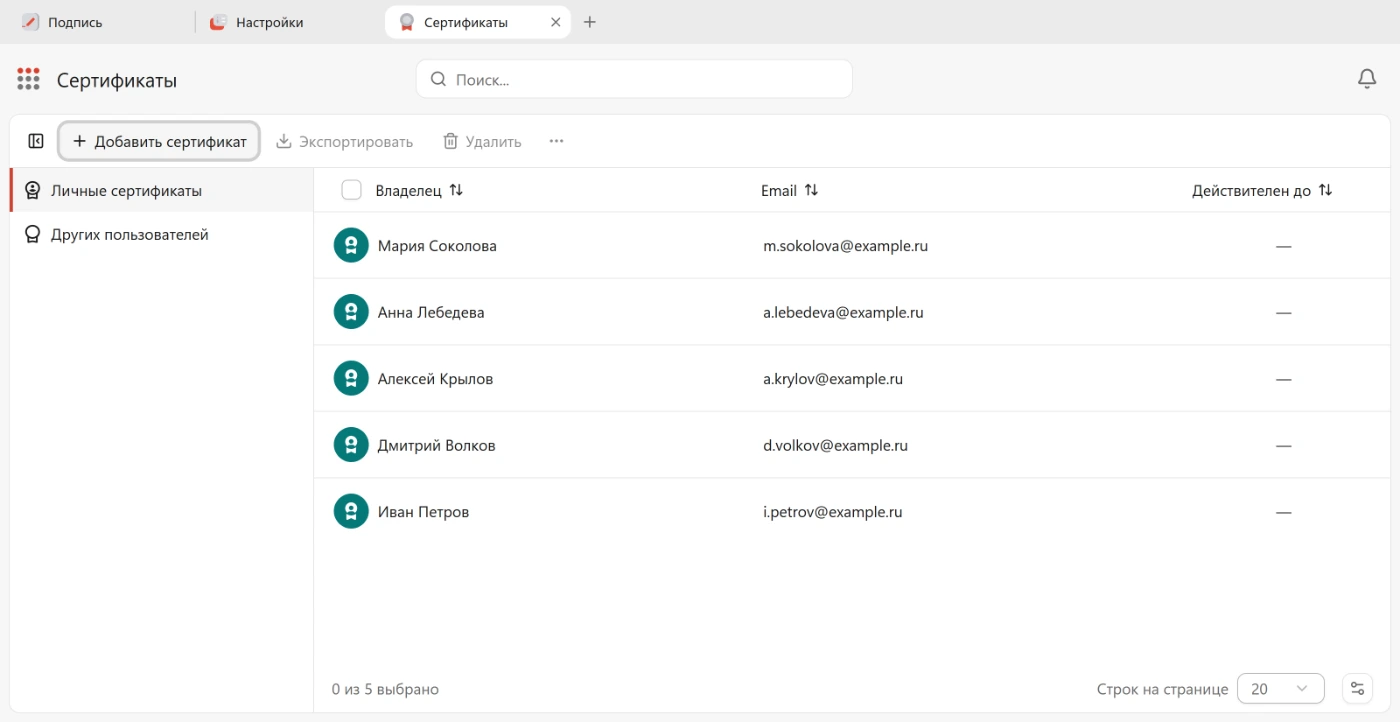
Слева расположены два хранилища и группы:
| Хранилище | Содержание |
|---|---|
| Личные сертификаты | Сертификаты, к которым есть закрытый ключ |
| Других пользователей | Открытые ключи корреспондентов |
По умолчанию в таблице показаны столбцы Владелец, Email, Создан, Действителен до и Идентификатор ключа. Ещё три — Достоверность, Алгоритм и Отпечаток — скрыты. Включить их можно в списке Столбцы — см. Настройка столбцов.
Состояние сертификата показывает цвет значка в столбце Владелец: зелёный — действителен, красный — нет. Само состояние — Действителен, Истёк, Отозван, Скомпрометирован или Отключён — указано в панели сведений.
Сведения о сертификате#
Выделите сертификат — панель сведений содержит три вкладки:
| Вкладка | Содержание |
|---|---|
| О сертификате | Блок Владелец: имя, email и доверие владельцу. Блок Сертификат: даты создания и окончания, статус, достоверность, алгоритм, идентификатор ключа, отпечаток, наличие закрытого ключа, происхождение. Если идентификаторов пользователя несколько — их список с достоверностью каждого |
| Подключи | Список подключей с их назначением и сроком |
| Заверения | Кто и как заверил этот сертификат |
Происхождение сертификата: Создан локально, Импортирован, Внешний источник или Мигрирован.
Отметки PQ подпись и PQ шифрование означают, что сертификат использует постквантовые схемы.
Достоверность и доверие#
В OpenPGP нет удостоверяющих центров — их роль выполняет сеть доверия.
Достоверность отвечает на вопрос «подтверждена ли принадлежность сертификата его владельцу»: Абсолютная, Полная, Частичная, Недостоверна, Не определена, Неизвестна. Её вычисляет приложение — из заверений сертификата и доверия к тем, кто заверил. Она же показывается в результатах проверки подписи.
Доверие владельцу отвечает на вопрос «насколько мы полагаемся на заверения этого владельца»: Абсолютное, Полное, Частичное, Нет доверия, Неизвестно. Его задаёте вы — см. Доверие владельцу.
Достоверность повышается заверением — см. Заверение сертификата.
⚠️ Важно: перед заверением обязательно сверьте отпечаток сертификата с владельцем по независимому каналу — например, по телефону. Заверение подтверждает принадлежность ключа человеку, и ошибка здесь обесценивает всю сеть доверия.
Подключи#
Сертификат OpenPGP состоит из основного ключа и подключей. Основной ключ отвечает за сертификацию, подключи — за конкретные задачи:
- Подпись,
- Шифрование,
- Аутентификация.
Подключ можно добавить или отозвать, не трогая основной ключ. Если у сертификата несколько подключей подписи, при подписании можно выбрать нужный.
Постквантовые схемы#
Обычные алгоритмы шифрования рассчитаны на возможности сегодняшних компьютеров. Постквантовые схемы устроены так, чтобы выдержать и появление квантового компьютера, — их выбирают, когда защищённые данные должны остаться закрытыми через много лет.
В приложении такие схемы гибридные: они соединяют привычный алгоритм с постквантовым, и защита не слабеет, даже если один из двух окажется уязвим. Есть варианты и для подписи (ML-DSA, SLH-DSA), и для шифрования (ML-KEM). Полный перечень показан в разделе Настройки → Криптопровайдеры → OpenPGP, выбор схемы — при создании сертификата.
💡 Примечание: гибридный сертификат шифрует и в адрес обычных ключей — RSA, X25519, X448 и ECDH.
Где хранятся ключи#
Сертификаты и закрытые ключи OpenPGP хранит само приложение, а не КриптоПро CSP и не операционная система. Закрытый ключ защищён паролем, который вы задаёте при создании или импорте сертификата.
Поэтому ключи не переносятся вместе с системным хранилищем сертификатов и не восстанавливаются при переустановке. Единственный способ их сохранить — резервная копия.
⚠️ Важно: восстановить закрытый ключ OpenPGP невозможно: удостоверяющего центра, который выпустит его заново, здесь нет. Сразу после создания ключа сделайте резервную копию.
Смотрите также#
- Создание и импорт сертификатов.
- Действия с сертификатами — подключи, заверение, отзыв, смена пароля.
- Экспорт и резервное копирование.
- Подпись и шифрование — операции с файлами.
- Глоссарий — термины электронной подписи простыми словами.